Independent verification and control for every consequential change.
Zof helps large engineering organizations understand what a change affects, demand the evidence, enforce policy, and keep humans in the approval path where it matters.
ได้รับความไว้วางใจจากทีมระดับองค์กร




หลักฐานที่ผู้นำ ผู้ตรวจสอบ และคณะกรรมการใช้งานได้จริง
Every verification run, policy evaluation, approval, and outcome is recorded as durable evidence, exportable for release reviews, compliance packs, and executive readouts.
PROVENANCE
Who, what, why
Every decision attributable to policy and a named approver.
พร้อมสำหรับการตรวจสอบ
ชุดหลักฐานการปฏิบัติตามข้อกำหนด
- SOC 2
- ISO
- บันทึกหลักฐานครบถ้วน
ความถี่
ตามกำหนดเวลา
สร้างขึ้นโดยอัตโนมัติตามกำหนดเวลาของคุณ

Zof ทำงานร่วมกับสแตกของคุณในจุดที่มันรันอยู่แล้ว
GitHub Actions, GitLab CI, Jenkins, Azure DevOps, AWS, GCP, Azure, Datadog, Slack, Jira, Zof เชื่อมต่อเข้ากับระบบที่ทีมของคุณใช้อยู่แล้ว ไม่ใช่ระบบที่พวกเขาอยากให้มันไม่มีอยู่
ระบบนิเวศ
20 ตัวเชื่อมต่อ
ครอบคลุม CI/CD, คลาวด์, ops และแชท
การตั้งค่า
กำหนดขอบเขตการเชื่อมต่อ
พิจารณาสิทธิ์และข้อกำหนดการนำระบบไปใช้ก่อนเชื่อมต่อ
การเข้าถึงแบบเปิด
API + webhook
สร้างการเชื่อมต่อที่เราไม่ได้จัดให้

ผลลัพธ์
ผลลัพธ์ระดับองค์กร
หมวดหมู่ผลลัพธ์ที่ทีมต่างๆ วัดผลได้ด้วยฟลีตความน่าเชื่อถือที่มีการกำกับดูแล โดยไม่กล่าวอ้างเกินจริง
ลดข้อบกพร่องที่หลุดรอด
ตรวจสอบการเปลี่ยนแปลงที่มีนัยสำคัญก่อนขึ้นโปรดักชันด้วยฟลีตที่เข้าใจ System Graph
เพิ่มความมั่นใจในการปล่อยเวอร์ชัน
Enforceable control decisions for merge and release, backed by evidence.
ลดรอบการจำลองปัญหา
ฟลีตการแก้ไขจำลองความล้มเหลวด้วยบริบทของกราฟและการแก้ไขแบบเป็นขั้นตอน
ยกระดับหลักฐานด้านการปฏิบัติตามกฎ
การส่งออกข้อมูลตรวจสอบเชื่อมโยงการตรวจสอบและการอนุมัติเข้ากับมาตรการควบคุม
ความสามารถ
ความสามารถระดับองค์กร
ฟีเจอร์ครบครันที่จัดระเบียบเพื่อตอบโจทย์ข้อกำหนดระดับองค์กรของคุณ
ความปลอดภัยและการปฏิบัติตามกฎ
ผ่านการตรวจสอบความปลอดภัยได้เร็วขึ้น
- การทบทวนด้านความปลอดภัย
- การทบทวนการจัดการข้อมูล
- การเข้ารหัสแบบครบวงจร (AES-256 ขณะจัดเก็บ, TLS 1.3 ขณะส่งข้อมูล)
- การแยกข้อมูลตามแต่ละผู้เช่า
- แนวปฏิบัติ SDLC ที่ปลอดภัย
การกำกับดูแลและการเข้าถึง
ควบคุมการเข้าถึงในระดับขนาดใหญ่
- การควบคุมการเข้าถึงตามบทบาท (RBAC)
- รองรับ SSO และ SAML 2.0
- การบันทึกข้อมูลตรวจสอบอย่างครอบคลุม
- การกำหนด IP ที่อนุญาต
- นโยบายการเก็บรักษาข้อมูลแบบกำหนดเอง
การขยายขนาดและความน่าเชื่อถือ
รองรับเวิร์กโหลดระดับองค์กร
- รองรับหลายแอปพลิเคชัน
- การทำงานร่วมกันหลายทีม
- ข้อกำหนดบริการตามขอบเขตการนำระบบไปใช้ของคุณ
- การดีพลอยแบบ secure enclave, private cloud, on-prem และ edge
- Dedicated instance support
การผสานรวมและระบบอัตโนมัติ
เข้ากันได้กับสแตกที่คุณมีอยู่
- การผสานรวมไปป์ไลน์ CI/CD
- รองรับ GitHub, GitLab, Bitbucket
- การผสานรวม Jira, Linear และระบบจัดการตั๋วงาน
- การแจ้งเตือนผ่าน Slack, PagerDuty
- REST API และ webhooks
การสนับสนุนและการดีพลอย
รับความช่วยเหลือเฉพาะทาง
- ผู้จัดการความสำเร็จของลูกค้าเฉพาะทีม
- การสนับสนุนระดับพรีเมียมตลอด 24/7
- การสนับสนุนจากสถาปนิกโซลูชัน
- โปรแกรมเริ่มต้นใช้งานแบบกำหนดเอง
- การสนับสนุนด้านการจัดซื้อจัดจ้าง
จัดเส้นทางเวิร์กโหลดไปยังสภาพแวดล้อมการทำงานที่เหมาะสม
รันเนอร์บนคลาวด์และเอเจนต์ที่เอนด์พอยต์ถูกจับคู่ตามความสามารถ สภาพแวดล้อม และนโยบาย ทั้งบนเว็บ เดสก์ท็อป และ on-prem
ทดสอบระบบคลาวด์, เดสก์ท็อป และ on-prem จากคอนโทรลเพลนเดียว
การโรลเอาต์สำหรับองค์กร
การทำงานสำหรับองค์กร
แนวทางที่เป็นระบบในการนำ Zof ไปใช้ทั่วทั้งองค์กรของคุณ
ปรับให้สอดคล้องกับระบบและสภาพแวดล้อม
ทำงานร่วมกับทีมของเราเพื่อจัดทำแผนผังสถาปัตยกรรม ระบุเวิร์กโฟลว์ที่สำคัญ และกำหนดข้อกำหนดในการตรวจสอบความถูกต้อง
ใช้งานเอเจนต์และเวิร์กโฟลว์
กำหนดค่าเอเจนต์ AI เฉพาะทางและเวิร์กโฟลว์การตรวจสอบความถูกต้องที่ปรับแต่งให้เหมาะกับแอปพลิเคชันและมาตรฐานคุณภาพของคุณ
ผสานรวมกับ CI/CD และการแจ้งเตือน
เชื่อมต่อ Zof เข้ากับไปป์ไลน์ ระบบจัดการทิกเก็ต และเครื่องมือจัดการเหตุการณ์ที่คุณใช้อยู่
วางระบบการกำกับดูแลและการรายงาน
ตั้งค่า RBAC การบันทึกการตรวจสอบ และแดชบอร์ดที่ปรับแต่งได้เพื่อการปฏิบัติตามข้อกำหนดและการมองเห็นข้อมูลทั่วทุกทีม
ขยายไปยังทีมต่าง ๆ
ขยายเวิร์กโฟลว์การตรวจสอบความถูกต้องไปยังทีมและแอปพลิเคชันเพิ่มเติมด้วยเทมเพลตมาตรฐาน
การสนับสนุนสำหรับองค์กรโดยเฉพาะ
ทรัพยากรและข้อผูกพันโดยเฉพาะเพื่อให้มั่นใจในความสำเร็จของคุณ
SLA ด้านความพร้อมใช้งาน
รับประกันความพร้อมใช้งานตามสัญญาพร้อมการมอนิเตอร์
การสนับสนุนโดยเฉพาะ
การสนับสนุนระดับพรีเมียมพร้อมผู้จัดการความสำเร็จของลูกค้าโดยเฉพาะ
สถาปนิกโซลูชัน
คำแนะนำจากผู้เชี่ยวชาญสำหรับการใช้งาน การผสานรวม และการปรับให้เหมาะสมที่สุด
การใช้งาน
ใช้งานในที่ที่นโยบายของคุณกำหนด
บริหารจัดการบนคลาวด์ VPC ของลูกค้า ไฮบริด รันเนอร์ที่เอดจ์ เอเจนต์ที่เอนด์พอยต์ การทำงานแบบเอนเคลฟ และโครงสร้างพื้นฐานส่วนตัว ภายใต้โมเดลที่มีการกำกับดูแลเดียว
- ขอบเขตการทำงานที่ลูกค้าควบคุมได้
- รูปแบบการเชื่อมต่อแบบขาออกเท่านั้นในที่ที่จำเป็น
- แคปซูลที่ลงนามและเวิร์กโฟลว์การอนุมัติโดยมนุษย์
- ออกแบบมาสำหรับองค์กรที่อยู่ภายใต้กฎระเบียบและมีการแบ่งส่วน
ความปลอดภัย
ข้อมูลของคุณปลอดภัยกับเรา
พิจารณาการควบคุมสิทธิ์เข้าถึง ขอบเขตการนำระบบไปใช้ และหลักฐานการตรวจสอบร่วมกับทีมความปลอดภัย
- การเข้ารหัสทั้งระหว่างการส่งและขณะจัดเก็บ (TLS 1.3, AES-256)
- การเข้าถึงแบบสิทธิ์ขั้นต่ำพร้อมการบันทึกการตรวจสอบที่ครอบคลุม
- การแยกข้อมูลในแต่ละผู้เช่าด้วยสภาพแวดล้อมเฉพาะ
- SDLC ที่ปลอดภัยพร้อมการทดสอบเจาะระบบเป็นประจำ
- กระบวนการรับมือเหตุการณ์พร้อมการมอนิเตอร์ตลอด 24 ชั่วโมงทุกวัน
- การทบทวนด้านความปลอดภัย
แพ็กเกจสำหรับองค์กร
ทุกอย่างที่รวมอยู่ในการใช้งานสำหรับองค์กรของคุณ
การเริ่มต้นใช้งานแบบกำหนดเอง
โปรแกรมการเริ่มต้นใช้งานที่ออกแบบมาเพื่อทีมและเวิร์กโฟลว์ของคุณโดยเฉพาะ
สถาปนิกโซลูชัน
สถาปนิกเฉพาะสำหรับให้คำแนะนำในการใช้งานและการปรับให้เหมาะสมที่สุด
การรับประกัน SLA
พูดคุยเรื่องข้อกำหนดความพร้อมใช้งาน เวลาตอบสนอง และช่องทางยกระดับปัญหาระหว่างวางแผนการนำระบบไปใช้
การตรวจสอบความปลอดภัย
การสนับสนุนสำหรับแบบสอบถาม การตรวจสอบการปฏิบัติตามข้อกำหนด และการจัดซื้อจัดจ้าง
สร้างกรณีทางธุรกิจของคุณ
ประเมิน ROI ของการนำ Zof มาใช้ โดยอ้างอิงจากขนาดทีม ความถี่ในการปล่อยรุ่น และกระบวนการทดสอบในปัจจุบันของคุณ
Enterprise sessions
Executive events and field notes on scaling quality intelligence.
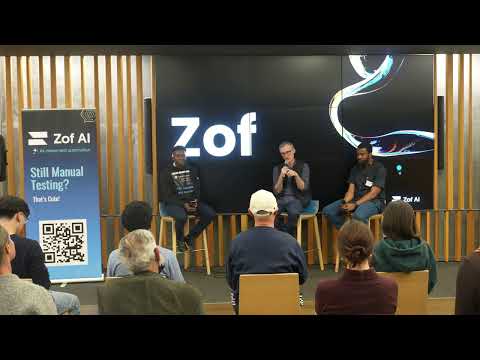 13:03Executive EventsZof AI Event Hosted by CBRE
How Quality Intelligence Is Replacing Traditional QA
Executive highlights from the Zof AI event hosted by CBRE on how quality intelligence platforms replace reactive QA with governed autonomous reliability, System Graph context, and evidence-based validation across enterprise software delivery.
Watch session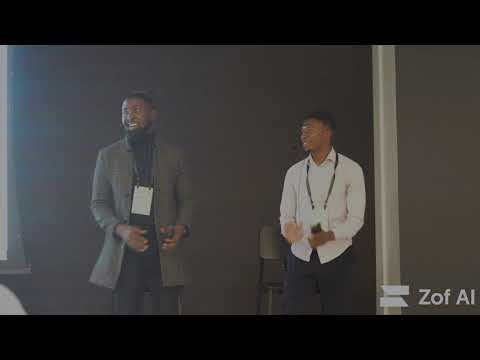 13:53Executive EventsQuality at Scale Event
Scaling Quality and Security in the AI Era
Fireside recap with Patrick Ayertey on scaling quality and security for enterprise engineering teams, covering AI risk, defense in depth, continuous verification, and human-authorized remediation at scale.
Watch session 0:29Executive EventsZof AI Salesforce Tower Event
The Future of Quality Intelligence, Salesforce Tower Event
Highlights from the Zof AI executive session at Salesforce Tower on evolving from reactive QA to proactive quality intelligence, with governed verification, release confidence, and enterprise software validation.
Watch session
Design your verification and control architecture
Work with Zof to map System Graph coverage, verification policy, evidence requirements, control decisions, and the deployment model for your organization.